Article
Auditer son cloud AWS en une nuit : comment l'IA réinvente la sécurité et le FinOps
Derrière un audit de sécurité AWS « classique », il y a des semaines de travail manuel. Et si une plateforme dopée à l'IA pouvait livrer en une nuit un état des lieux complet de la sécurité et des coûts, ce qu'une équipe produit en plusieurs jours, avec une profondeur d'analyse inédite ?
Trois semaines pour un rapport que personne ne lit
Tout le monde connaît la scène. Un comité de direction demande « un état des lieux de notre sécurité cloud ». Trois semaines plus tard, un consultant livre un PDF de 80 pages que personne ne lira jusqu'au bout, déjà périmé au moment où il arrive.
Le problème n'est pas le talent des auditeurs. C'est le modèle. Un audit AWS sérieux exige de croiser des centaines de configurations, des dizaines de comptes, des milliers de ressources, puis de transformer ce magma technique en décisions actionnables. C'est lent, c'est cher, et c'est forcément incomplet.
Nous nous sommes donc posé une question simple : et si l'on automatisait tout, de la collecte des données à la synthèse exécutive, sans jamais sacrifier la rigueur ?
Voici les principes qui le rendent possible, et pourquoi ils changent la donne.
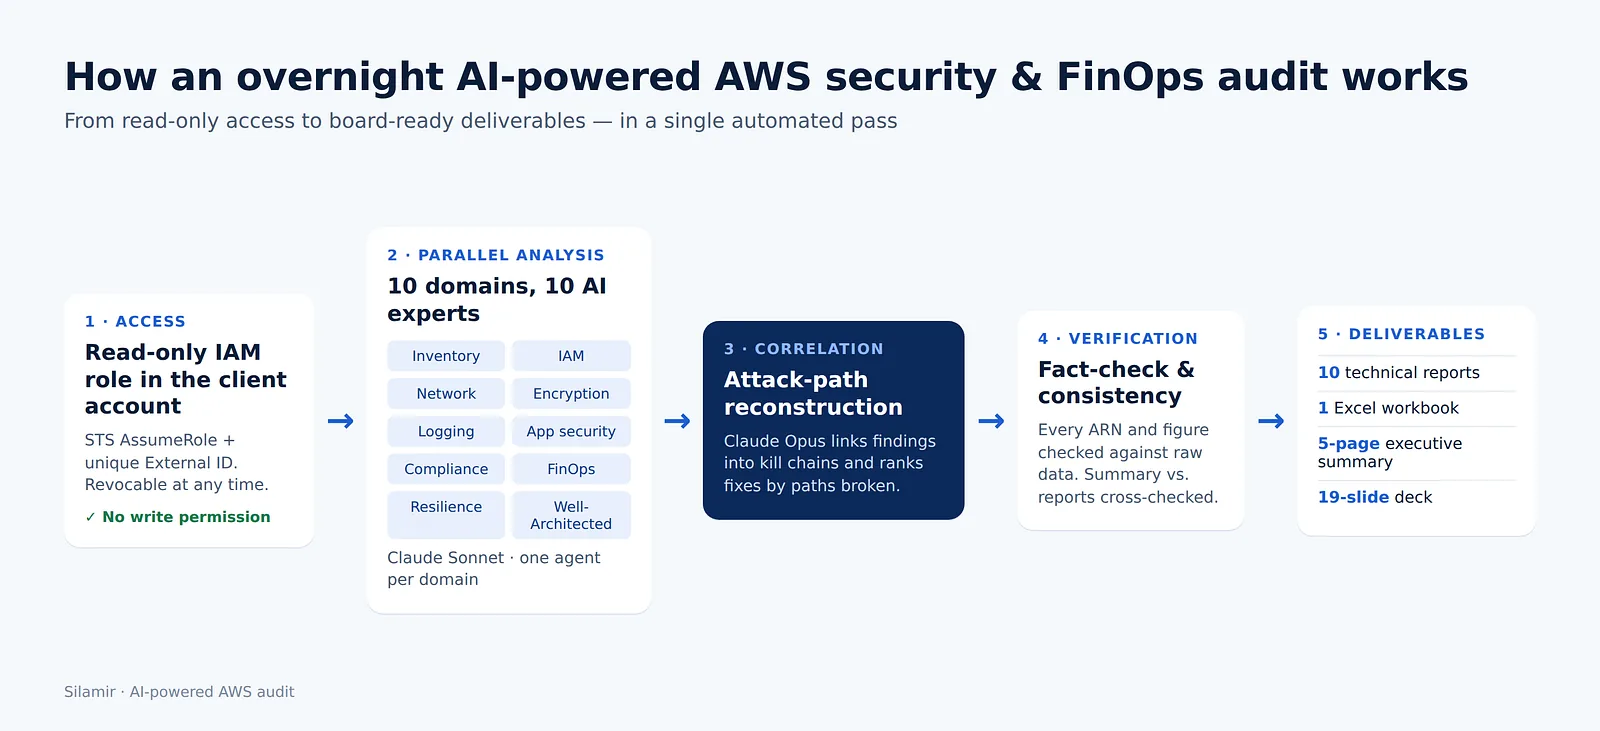
Principe n° 1 : vous gardez les clés, un accès en lecture seule et révocable
La première objection d'un RSSI est légitime : « Je ne vais pas donner à un outil tiers l'accès à ma production. »
Bonne nouvelle : il n'y a aucun secret à partager. Le client déploie un rôle IAM en lecture seule, qu'il contrôle entièrement et peut révoquer à tout moment. La plateforme s'y connecte par le mécanisme standard d'accès inter-comptes d'AWS (STS AssumeRole), protégé par un External ID unique, propre à chaque client.
Concrètement :
- Lecture seule, point. Aucune commande de modification n'existe dans le code de collecte. L'outil observe ; il ne touche à rien.
- Aucune copie hasardeuse de vos données. Les artefacts d'audit sont chiffrés au repos par des clés dédiées et supprimés automatiquement après 7 jours.
- Chaque accès est journalisé. Le modèle de chiffrement granulaire permet de voir, dans les journaux AWS, exactement quelles données ont été lues, et quand.
La confiance ne se décrète pas, elle s'architecture. Ici, le moindre privilège n'est pas une promesse marketing : c'est une contrainte technique inscrite dans le système.
Principe n° 2 : dix domaines d'audit AWS analysés en parallèle par des agents IA
Un audit AWS, ce n'est pas seulement « la sécurité ». C'est une dizaine de disciplines qui se recouvrent : inventaire, IAM, réseau, chiffrement, journalisation, sécurité applicative, conformité, FinOps, résilience…
Plutôt que de tout traiter d'un bloc, la plateforme lance dix collectes simultanées, chacune spécialisée dans son domaine. Les données brutes sont ensuite analysées par des modèles d'IA de pointe (Claude Sonnet), un expert dédié par domaine, en parallèle.
Le résultat ? Ce qu'une équipe humaine traite séquentiellement en plusieurs jours, la plateforme l'absorbe en quelques minutes : sans fatigue, sans angle mort, sans « on regardera ça plus tard ».
L'IA ne remplace pas l'expert. Elle supprime ce qui le rend moins efficace : la collecte fastidieuse, les copier-coller, la lecture de 4 000 lignes de configuration JSON à 22 heures.
Et pour les organisations qui le souhaitent, un module de test d'intrusion applicatif (DAST) peut scanner les surfaces exposées, découvertes automatiquement, sans configuration manuelle.
Principe n° 3 : l'analyse des chemins d'attaque, car le vrai danger n'est jamais une faille isolée
C'est ici que tout se joue, et ce qui distingue un audit intelligent d'une simple checklist.
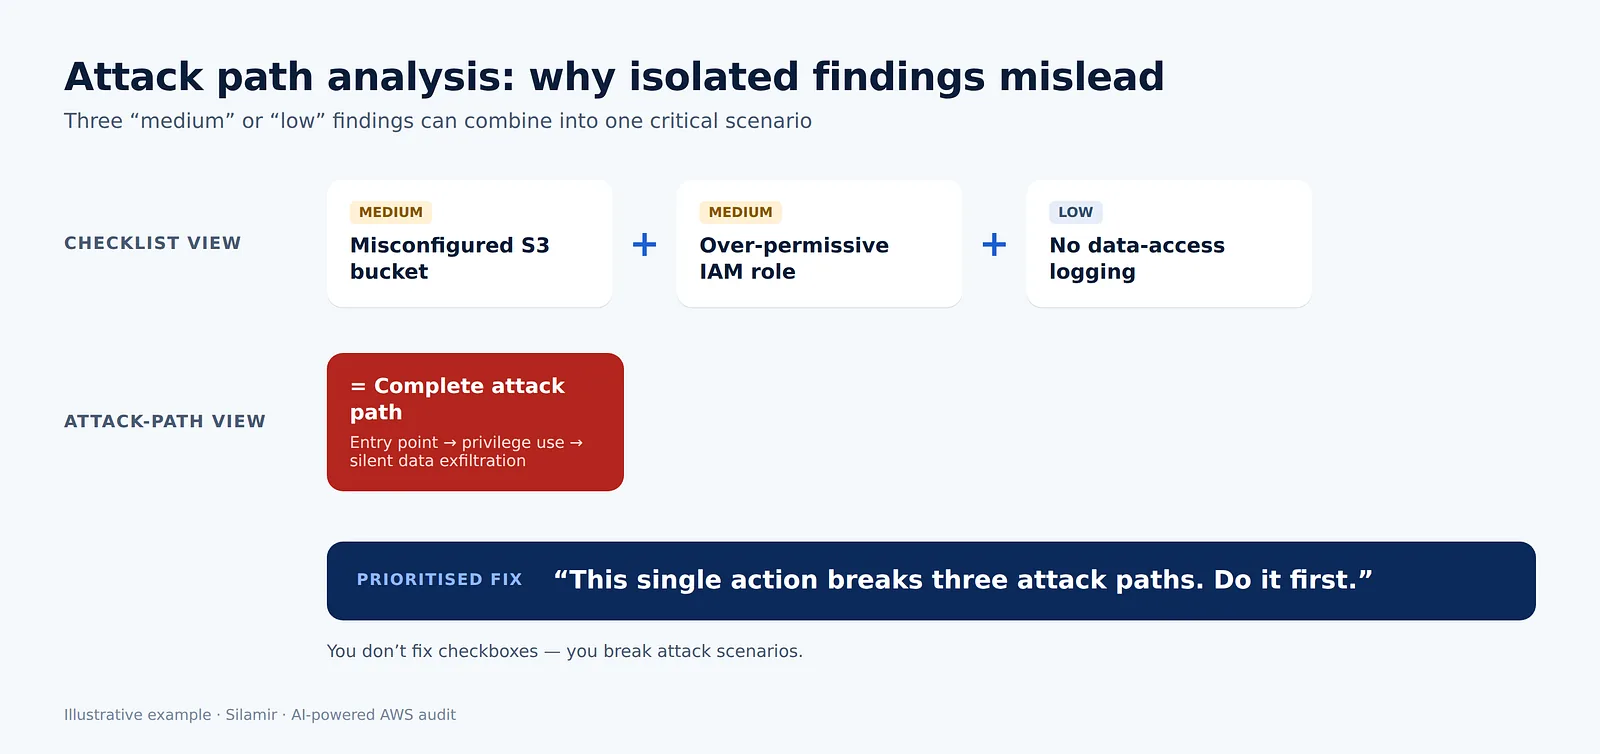
Une faille isolée est rarement catastrophique. Ce qui fait tomber une infrastructure, c'est la réaction en chaîne : un bucket mal configuré + un rôle trop permissif + une absence de journalisation = un chemin d'attaque complet, du point d'entrée à l'exfiltration des données.
La plateforme mobilise un modèle de raisonnement avancé (Claude Opus) pour faire ce qu'aucune checklist ne sait faire : reconstituer les kill-chains, ces séquences d'attaque transverses qui relient les vulnérabilités entre elles.
L'effet sur la priorisation est radical. Au lieu de noyer le client sous 200 « constats » classés par une sévérité abstraite, elle lui dit :
- « Cette seule action ferme trois chemins d'attaque. Faites-la en premier. »
- « Cette alerte rouge ? Seule, elle n'est pas exploitable. Plus tard. »
On ne corrige pas des cases à cocher. On casse des scénarios d'attaque. C'est la différence entre un rapport que l'on subit et un plan d'action que l'on exécute.
Le dividende FinOps : l'optimisation des coûts dans la même passe
Sécurité et coûts sont les deux faces d'une même configuration. L'instance inactive que personne ne revendique est aussi une surface d'attaque non corrigée ; le snapshot oublié est à la fois une ligne sur la facture et une copie de vos données.
C'est pourquoi le FinOps n'est pas ici une mission à part : c'est l'un des dix domaines, analysé à partir du même accès en lecture seule, dans la même nuit. L'agent FinOps passe en revue douze mois de dépenses par service, compte et région, puis cherche ce qu'une facture mensuelle ne montre jamais :
- Les ressources orphelines et inactives : volumes EBS non attachés, adresses IP élastiques inutilisées, snapshots obsolètes, load balancers sans trafic.
- Les opportunités de rightsizing : instances et bases de données dimensionnées pour un pic qui ne vient jamais.
- La couverture des engagements : quelle part de votre usage stable est réellement couverte par des Savings Plans ou des Reserved Instances, et dans quelle mesure les engagements existants sont utilisés.
Chaque recommandation est chiffrée et rattachée à des ressources concrètes : la synthèse exécutive peut ainsi mettre le risque de sécurité et les économies sur la même page. Pour un directeur financier, cela change la conversation : l'audit ne se contente pas de lister ce qu'il faut corriger, il aide à financer les corrections.
Principe n° 4 : un livrable pour chaque audience
Un audit n'a de valeur que s'il est lu et compris, par des publics qui ne parlent pas la même langue.
C'est pourquoi la plateforme produit, automatiquement et en une seule passe :
- 10 rapports techniques détaillés (Word + PDF), un par domaine, avec les ressources concrètes, les ARN et des plans d'action chiffrés.
- Un classeur Excel pour les équipes qui veulent trier, filtrer et suivre.
- Une synthèse exécutive narrative de 5 pages, pensée pour un CDO ou un RSSI : sans jargon, des arbitrages clairs, une trajectoire.
- Un deck de 19 slides, généré puis relu visuellement par l'IA pour garantir une mise en page digne d'un comité de direction.
Chaque livrable est calibré pour son lecteur. L'ingénieur trouve sa profondeur technique ; le dirigeant, sa vision stratégique. Personne n'a à traduire.
Principe n° 5 : la qualité est vérifiée, pas supposée
C'est sans doute le point le plus contre-intuitif. « Une IA qui rédige des rapports ? Et les hallucinations ? »
La question est légitime, et c'est pourquoi la plateforme intègre une double vérification automatique avant toute livraison :
- La vérification des faits sur les données brutes. Chaque ARN cité, chaque chiffre avancé (« 47 instances EC2 ») est confronté aux données réellement collectées. Une affirmation non sourcée est signalée, jamais inventée.
- Le contrôle de cohérence. Un second modèle vérifie que la synthèse exécutive ne contredit pas les rapports techniques qui l'alimentent.
Le système ne se contente pas de produire : il s'autocontrôle, puis remonte ses propres incohérences aux équipes Silamir avant l'envoi au client. La confiance dans un livrable produit par l'IA ne vient pas de la foi : elle vient de la traçabilité.
Au-delà de l'audit : une infrastructure exemplaire par conception
Il y a une cohérence rassurante à confier son audit de sécurité à une plateforme qui s'applique à elle-même les standards qu'elle évalue. La plateforme respecte en continu les principaux référentiels, CIS AWS Foundations et AWS Foundational Security Best Practices, avec :
- un chiffrement au repos par des clés dédiées et cloisonnées (la compromission d'un périmètre n'expose pas les autres) ;
- la détection automatisée des accès externes non voulus ;
- une surveillance hebdomadaire des dérives de configuration ;
- une isolation réseau stricte et des conteneurs immuables.
Pour une fois, le cordonnier est le mieux chaussé.
Ce que cela change vraiment
Ramener un audit de plusieurs semaines à une seule nuit, ce n'est pas seulement gagner du temps. C'est rendre l'audit reproductible.
Un audit annuel vous donne une photo. Un audit que l'on peut relancer à volonté vous donne un film : la possibilité de mesurer vos progrès, de valider une remédiation et de vérifier l'état réel de votre cloud avant un conseil d'administration, une levée de fonds ou une certification.
La sécurité du cloud n'est pas un projet. C'est un état permanent. Les outils qui l'accompagnent devraient l'être aussi.
Envie de voir à quoi ressemble un audit livré en une nuit sur votre propre environnement ? Le rôle est en lecture seule, révocable, et la première analyse parle d'elle-même. C'est souvent là que la conversation commence vraiment.
Prêt à auditer votre compte AWS ?
Souscrivez sur AWS Marketplace, déployez le rôle en lecture seule et recevez vos rapports dans l'heure.